802.11 · WiFi
Evil twin y rogue AP la red que miente
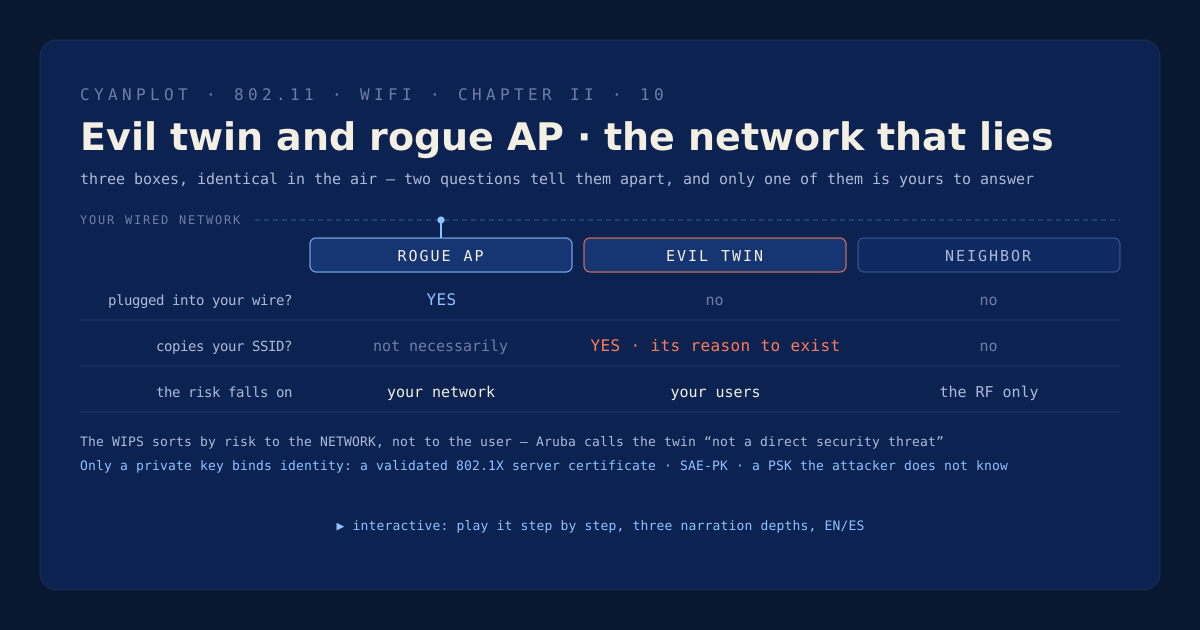
El rogue, el evil twin y el café de al lado se ven idénticos desde el aire, y la palabra que todo el mundo usa para nombrarlos significa tres cosas distintas según el fabricante. Esta lámina traza la línea con precisión, muestra por qué el ataque no necesita ninguna vulnerabilidad, y termina donde obliga la honestidad: en las tres cosas que atan la identidad de un punto de acceso, y en la factura legal de tumbar del aire al que no era.
Tres cosas que se confunden, y una pregunta que las separa
Pregunta qué es un rogue access point y te darán la respuesta de la calle: una red falsa que se hace pasar por la tuya. Los fabricantes que construyen los sistemas de detección quieren decir algo mucho más estrecho. Aruba: «An AP is considered to be rogue if it is both unauthorized and plugged in to the wired side of the network. An AP is considered to be interfering if it is seen in the RF environment but is not connected to the wired network.» Extreme: «A rogue AP is defined as an unsanctioned BSS (Basic Service Set) that is attached to your sanctioned wired infrastructure.» Los dos exigen dos mitades — no autorizado Y en tu cable. Un evil twin en la vereda, copiando tu SSID y sin tocar nada tuyo, cumple sólo la primera, así que no es un rogue en ninguna de las dos taxonomías.
No es pedantería, porque la clasificación decide de quién es el problema. Un rogue deja evidencia física: se aprende en un puerto de tu switch y aparece en tu tabla MAC, así que el arreglo es una caminata y un shutdown. Un evil twin no deja ninguna, porque nunca estuvo adentro. Y la consecuencia es genuinamente incómoda: Aruba escribe del AP interfering que «it is not considered a direct security threat since it is not connected to the wired network.» El aparato que de verdad puede robarles a tus usuarios es, para el sistema empresarial que vigila, no una amenaza directa. La clasificación no está equivocada — está midiendo riesgo para la red, y tú preguntabas por el riesgo para el usuario. Cisco lo complica más usando rogue para cualquier cosa: «Any device that shares your spectrum and is not managed by you can be considered a rogue.» La misma palabra significa cosas distintas según la consola que estés leyendo.
Por qué funciona: el cliente elige por nombre, y la señal desempata
En este ataque no hay exploit. La FCC, describiendo el protocolo en su propio documento de enforcement, lo dice sin adornos: «This process occurs in three primary steps: the client first probes, then authenticates, and finally associates with the access point.» En ninguno de esos tres pasos la red tiene que probar que es la que tú querías. Apple publica el orden completo con que sus dispositivos eligen entre redes conocidas, y es la descripción pública más útil de qué se usa como identidad de una red: preferencia, privacidad, redes públicas, método de configuración, estándar Wi-Fi, banda, seguridad y, al final, fuerza de señal. El BSSID no está entre los ocho. Lo que identifica a una red guardada es su nombre más su tipo de seguridad — justo el par que un atacante copia entero — y el desempate lo pone el único criterio que un atacante controla directamente, subiendo la potencia. CISA describe el ataque exactamente en esos términos.
Por eso los consejos habituales no son consejos. Confirmar el nombre de la red es justo lo que el ataque copia. Una señal sospechosamente fuerte es el síntoma, no una prueba que un usuario pueda hacer. Y un teléfono moderno no se defiende solo aquí: la aleatorización de MAC es un control de privacidad contra el rastreo, y no dice nada sobre la identidad del punto de acceso. Una salvaguarda documentada sí muerde, y es estrecha — Apple no hace auto-join a una red abierta que no se haya unido a mano en las últimas dos semanas, salvo que se haya instalado como red gestionada en las últimas veinticuatro horas. Conviene anotar también lo que no se puede afirmar: la historia popular de que un teléfono pregona los nombres de todas sus redes guardadas no tiene ninguna fuente admisible que la sostenga, y Apple afirma lo contrario de forma explícita — un probe lleva el SSID sólo si la red está oculta, «not otherwise». Ocultar un SSID, por tanto, invierte el problema: hace que sea el cliente quien publique el nombre, en vez del AP.
Sólo una llave privada ata la identidad
Todo lo que un punto de acceso declara de sí mismo puede repetirlo otro: el SSID es un campo de texto, y la Wi-Fi Alliance anota que «MAC addresses and BSSIDs can be obtained easily by sniffing packets on a Wi-Fi channel.» Las capacidades se pueden copiar a la baja, que es todo el ataque de degradación. Sólo es inimitable lo que un AP tiene que demostrar con una llave privada que él posee, y eso deja exactamente tres defensas. En una red abierta no hay ninguna, y OWE no la aporta: RFC 8110 §7 dice «Opportunistic encryption does not provide authentication. The client will have no authenticated identity for the access point, and vice versa», y describe el ataque de suplantación en la misma sección. Con contraseña compartida la credencial es simétrica, cosa que la Wi-Fi Alliance deletrea en el fondo de SAE-PK: «an adversary with knowledge of the password can launch a man-in-the-middle attack on client STAs by impersonating an AP. This is sometimes known as an ‘evil twin AP’ attack.» El cartel del mostrador con la clave impresa es el vector. SAE-PK es la reparación, que convierte la contraseña en una huella de la llave pública del AP — pero sólo en modo SAE-PK Only, porque un cliente que todavía acepta PSK a secas sigue siendo degradable.
En 802.1X la defensa es normativa y precisa. WPA3 Specification v3.5 §5.1: «A WPA3 STA shall perform server certificate validation when using EAP-TTLS, EAP-TLS, EAP-PEAPv0 or EAP-PEAPv1 EAP methods», y cuando esa validación falla, «the STA shall not enter into Phase 2 of the EAP exchange.» Esa sola cláusula es la línea entre las credenciales robadas y las credenciales a salvo, porque la fase 2 es donde viajan el usuario y la contraseña. Y la misma especificación deja una puerta: el User Override of Server Certificate permite que un usuario acepte un certificado en el que el dispositivo no confía, y por eso el control real del operador es la política de certificado — TOD-STRICT o TOD-TOFU en la extensión Certificate Policies — que prohíbe el override de plano.
La prueba está en el cable, y el gemelo nunca está en él
Los sistemas de detección resuelven la pregunta honesta — ¿está esta cosa dentro de mi edificio? — cruzando lo que oyen en el aire con lo que ven en el cobre. Aruba compara el tráfico del AP descubierto contra las direcciones MAC cableadas del cliente, con métodos que llama Plus One, Minus One, Equal y OUI. Cisco hace lo mismo sobre la tabla CAM del switch, buscando «+1/−1 the rogue MAC address, any rogue client MAC addresses, or an OUI match». Extreme calcula un rango de direcciones BSS a partir de la MAC cableada del AP. Los tres se apoyan en el mismo patrón de fabricación — en un AP típico la MAC Ethernet y las BSSID del radio salen de un bloque contiguo del fabricante — que es la costura donde esta lámina toca la de la dirección MAC y la tabla MAC del switch del tomo cableado. Es una costumbre de fabricación convertida en evidencia forense, y funciona.
Funciona, y no puede ver al evil twin, porque el evil twin no está en el cable. Lo que queda es el nombre. La condición de regla de Cisco para justo este caso se llama Managed SSID: «Requires that the rogue access point's managed SSID (the SSID configured for the WLAN) be known to the controller.» Lo que significa que el sistema de detección más capaz del edificio caza al gemelo por el nombre de la red — la misma pista débil que usó el cliente. Ése es el final honesto de la historia, y por eso la última fase de la lámina trata de la contención y de la ley: tumbar el punto de acceso de otro en espectro compartido es una decisión legal, y en Estados Unidos se ha zanjado con dinero. El consent decree de Marriott por 600 000 USD (FCC DA 14-1444) es el caso canónico, y el Enforcement Advisory que vino después no deja hueco: ningún establecimiento comercial puede bloquear o interrumpir intencionadamente los hotspots Wi-Fi personales en sus instalaciones.