netviz

802.11 · WiFi

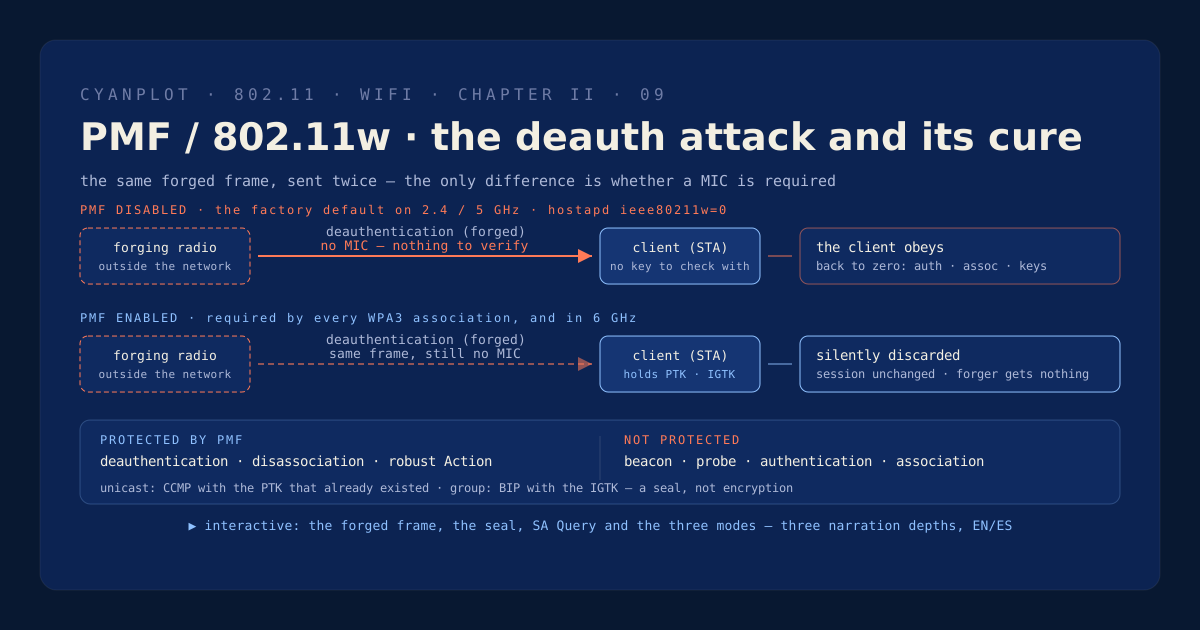
PMF / 802.11w el ataque de deauth y su cura

Una sola trama que no lleva firma alguna puede echar a un dispositivo de una red Wi-Fi — sin contraseña, sin ser miembro, sin romper cifrado. Esta lámina muestra por qué esa trama se diseñó así, qué sella exactamente Protected Management Frames y qué deja a propósito al descubierto, y por qué "mi red es Wi-Fi 6, así que esto lo tiene" no es la misma afirmación que "este SSID negocia PMF".

Póster del diagrama de secuencia del handshake de 4 vías WPA2

Solicitando la escena al servicio de contenido…

3
familias de trama que PMF protege — y ni una más
1000 TU
tope del SA Query, del propio MIB del IEEE
off
el default de fábrica en 2,4 y 5 GHz
una deauth forjada no necesita claveBIP y la IGTK: un sello, no cifradoSA Query: demuestra que sigues siendo túel beacon y el probe siguen sin proteger

Qué vas a aprender

  • Por qué las tramas de gestión viajan sin proteger: el orden autenticar → asociar → claves deja una ventana que ninguna enmienda puede cerrar.
  • Cuáles son las tramas de gestión robustas — y que beacon, probe, autenticación y asociación no están entre ellas.
  • Los dos caminos criptográficos: CCMP con la PTK que ya existía para el unicast, y BIP con la IGTK para la difusión — un sello, no un cifrado.
  • Cómo el procedimiento SA Query defiende al punto de acceso de una asociación suplantada, con los temporizadores que el MIB de IEEE define de verdad.
  • Los tres modos como dos bits de RSN Capabilities (MFPC y MFPR), por qué WPA3 no puede existir sin PMF, y por qué un dispositivo Wi-Fi 6 certificado sigue viniendo con PMF apagado en 2,4 y 5 GHz.

Una trama que nadie pudo verificar nunca

El diseño original de 802.11 es una secuencia de estados: una estación se autentica, luego se asocia, y sólo entonces existen claves. Todo lo que ocurre antes tiene que viajar en claro, porque todavía no hay con qué protegerlo — y todo lo que anuncia la red tiene que ser legible por desconocidos, porque un desconocido es precisamente quien intenta unirse. Una trama de deauthentication vive en ese mundo: es una notificación más que una petición, no lleva comprobación de integridad, y los únicos identificadores que necesita son visibles en cada trama del canal.

La consecuencia no es un defecto de ningún producto. Cualquiera dentro del alcance de radio, con una tarjeta capaz de inyectar, puede producir una trama que diga que la conexión terminó. Y la desconexión suele ser un medio más que un fin: Wi-Fi Alliance documenta que las reconexiones forzadas se usan para acelerar ataques de diccionario offline contra la frase de paso, y para arrear clientes hacia un punto de acceso bajo control ajeno.

Qué sella 802.11w y qué no

Protected Management Frames se aplica a un conjunto definido — las tramas de gestión robustas: disassociation, deauthentication y las Action robustas. Las unicast se protegen con CCMP bajo la PTK que ya existía, lo que añade confidencialidad, antirreplay y autenticidad de origen sin coste alguno en claves ni handshakes. Las de difusión se protegen con BIP usando una clave nueva, la IGTK, entregada dentro del handshake de claves: AES-128 en modo CMAC añade un MIC y antirreplay, pero sella en vez de cifrar — el anuncio sigue siendo legible, sólo que ya no puede falsificarse.

La mitad del mecanismo protege al punto de acceso, no al cliente. Ante una petición de asociación suplantada de una estación ya asociada, el AP ya no derriba la sesión viva: rechaza temporalmente con el status code 30 y un comeback time, deja intacta la asociación existente, y le hace al cliente real una SA Query que sólo quien tenga la clave de la sesión viva puede responder. El impostor puede preguntar; no puede contestar.

La frase que conviene recordar

"Wi-Fi 6 exige PMF" y "esta red Wi-Fi 6 tiene PMF" son afirmaciones distintas, y sólo la primera es verdad. La certificación obliga al dispositivo: todo equipo Wi-Fi CERTIFIED 6 soporta Protected Management Frames, y toda asociación WPA3 las negocia por definición. No obliga al BSS — ese mismo punto de acceso certificado puede correr un SSID WPA2 en 2,4 o 5 GHz con la función apagada, que es el valor de fábrica tanto en la implementación de referencia como en las plataformas de fabricante. Sólo se vuelve incondicional donde la seguridad vieja quedó prohibida de raíz: 6 GHz y Sub 1 GHz.

La lámina es deliberadamente defensiva: explica el mecanismo del ataque y el mecanismo de la cura, sin procedimiento reproducible ni herramientas. Además declara en pantalla sus propios límites — la ceremonia de claves se dibuja como caja negra, la renovación de claves no se modela, hay un solo punto de acceso y no hay roaming, el atacante está fuera de la red, y los beacons se muestran sin proteger porque cubrirlos exige Beacon Protection, un mecanismo aparte que viene deshabilitado.

Índice del atlas