netviz

802.11 · WiFi

WPA3-Enterprise 192-bit la suite CNSA

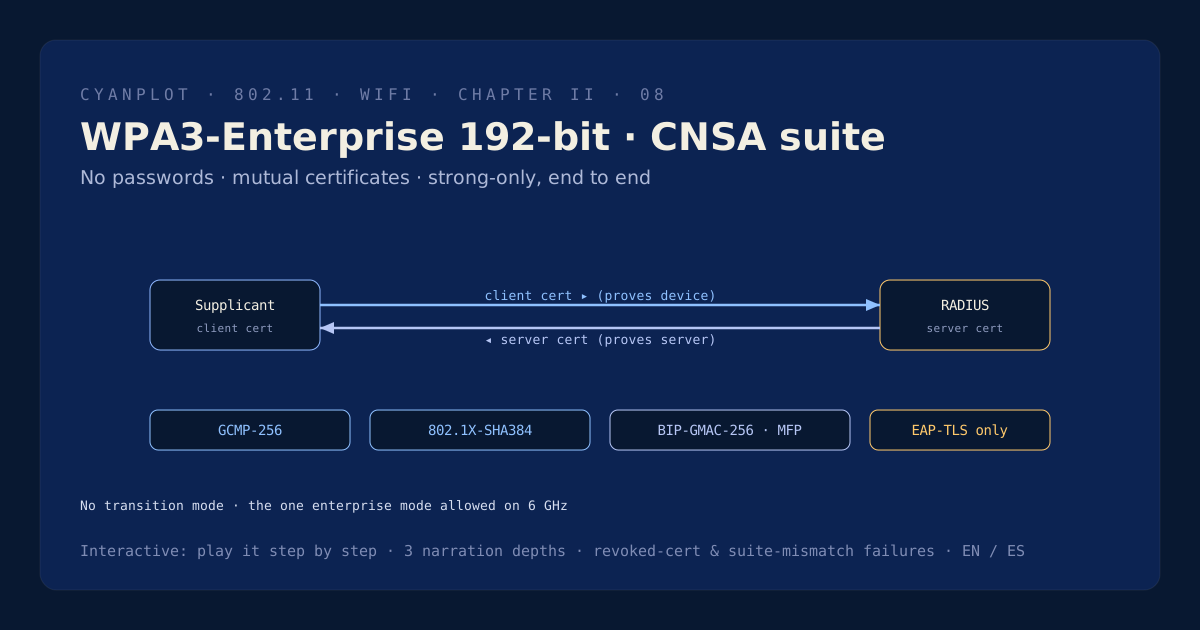
El Wi-Fi corporativo en su ajuste más estricto: nada de contraseñas, certificados mutuos, una suite de cifrado de 192 bits de fuerza (GCMP-256) de extremo a extremo, y sin caída a algo débil. Mira a EAP-TLS probar al servidor y a tu dispositivo, y luego derivar llaves GCMP-256 que también protegen las tramas de gestión de la red — y ve por qué WPA3-Enterprise sí se permite en 6 GHz mientras el WPA2-Enterprise heredado no.

Póster del diagrama de secuencia del handshake de 4 vías WPA2

Solicitando la escena al servicio de contenido…

192-bit
suite CNSA
GCMP-256
el cifrado de datos
EAP-TLS mutuoBIP-GMAC-256MFP obligatoriosin modo de transición

Qué vas a aprender

  • Qué fija la suite CNSA / 192-bit: 802.1X-SHA384, GCMP-256, BIP-GMAC-256, EAP-TLS, MFP obligatorio.
  • Por qué EAP-TLS mutuo quita del todo las contraseñas — y el ataque de gemelo malvado — de la ecuación.
  • Cómo exigir MFP bloquea estructuralmente la inundación de deauth que mata redes abiertas y WPA2-Personal.
  • Por qué 'sin modo de transición' es a la vez la ganancia de seguridad y la restricción operativa más dura.

Solo-fuerte, de extremo a extremo

El modo WPA3-Enterprise 192-bit (la suite CNSA) alinea todo el enlace con un único conjunto de cifrado auditado sin camino de degradación: 802.1X con SHA-384, GCMP-256 para datos, BIP-GMAC-256 para proteger gestión, y EAP-TLS como único método de autenticación. Ambos lados presentan certificados — el servidor prueba que es genuino y tu dispositivo prueba que está inscrito — así que no hay contraseña que phishear, robar o crackear.

La lámina sigue el mismo esqueleto 802.1X que la lámina WPA2-Enterprise, y luego muestra dónde se endurece: validación mutua de certificados, una MSK pasada por derivación de llaves SHA-384, y un handshake de 4 vías que produce llaves GCMP-256 más una IGTK que protege las tramas de gestión. También recorre los dos modos de falla reales — un certificado de cliente revocado o vencido (un evento del ciclo de vida de PKI que el usuario no puede arreglar), y un cliente que sencillamente no cumple la suite solo-fuerte y es rechazado en la asociación.

Índice del atlas