La autenticación antes del handshake
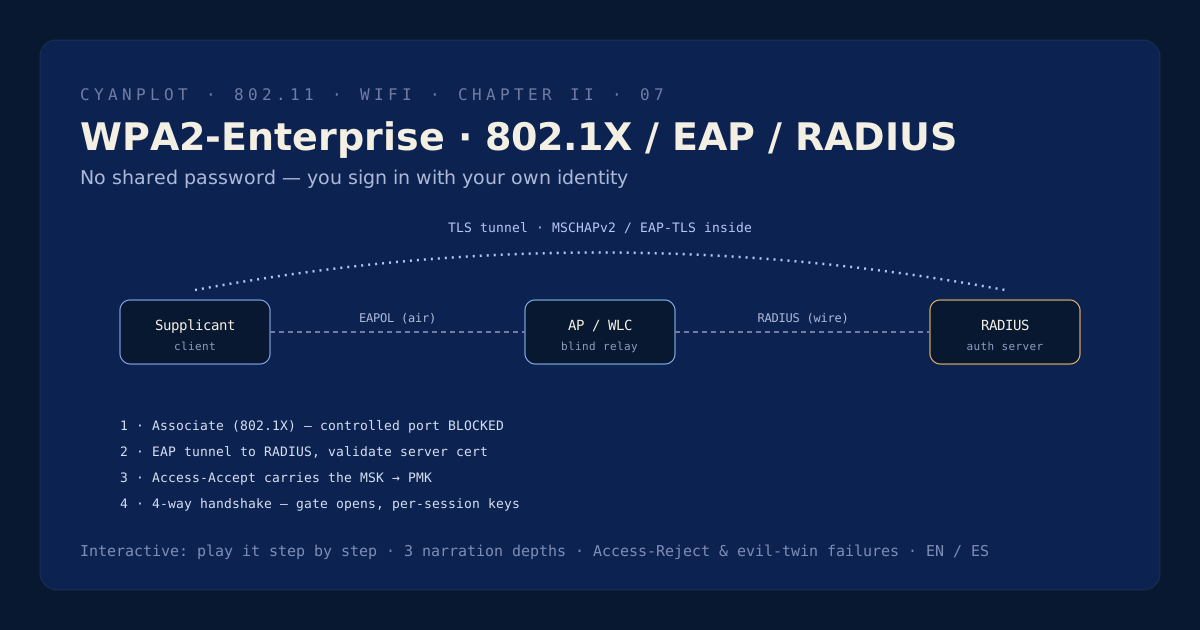
WPA2-Personal deriva su llave maestra de una contraseña que todos comparten; WPA2-Enterprise la deriva de un inicio de sesión real. El cliente se asocia con 802.1X, pero el puerto controlado queda bloqueado hasta que EAP tenga éxito: un túnel TLS se forma contra el certificado del servidor RADIUS, el método interno (MSCHAPv2 o un certificado de cliente) prueba la identidad, y RADIUS devuelve Access-Accept con la Master Session Key.
El punto de acceso convierte los primeros 256 bits de esa MSK en la PMK y corre el mismo handshake de 4 vías que la lámina de la red de casa — pero ahora cada cliente tiene una llave única y por sesión. Esta lámina también recorre las dos formas en que se rompe: un Access-Reject por credenciales internas inválidas, y el ataque de gemelo malvado que cosecha credenciales cuando el suplicante omite la validación del certificado del servidor.