netviz

802.11 · WiFi

WPA3-SAE una contraseña que ningún diccionario rompe

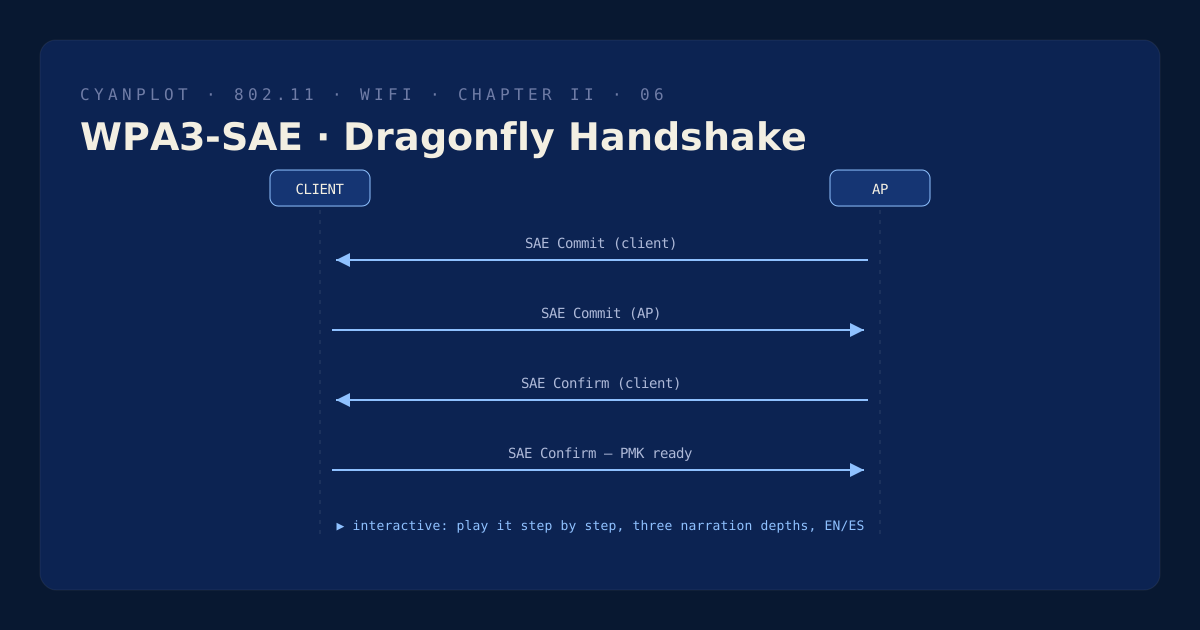
WPA2 demostraba que conocías la contraseña derivando llaves de ella — exactamente por eso sus grabaciones se pueden romper. WPA3 juega otro juego: ambos lados resuelven un acertijo sembrado por la contraseña y comparan respuestas. La grabación no vale nada. Esta lámina muestra el intercambio completo, jugada por jugada.

Póster del diagrama de secuencia del handshake de 4 vías WPA2

Solicitando la escena al servicio de contenido…

SAE
handshake Dragonfly
forward secrecy
capturas viejas siguen selladas
PWEcommit / confirmsin adivinar offlinestatus 31

Qué vas a aprender

  • Cómo SAE mapea una contraseña a un punto de una curva elíptica (el PWE) y por qué los commits parecen puro azar para quien espía.
  • Qué prueba el intercambio commit/confirm, y por qué la autenticación mutua se completa ANTES de la asociación — el orden inverso a WPA2.
  • Qué te compra el secreto hacia adelante: por qué una sesión capturada sigue sellada aunque la contraseña se filtre años después.
  • Por qué una contraseña incorrecta falla en un solo intercambio limpio (sin bucles de reintento estilo WPA2) y no deja nada rompible.
  • Dónde encaja Wi-Fi 6E: los 6 GHz exigen WPA3/OWE con tramas de gestión protegidas — y qué significa el status 31 cuando un equipo viejo no puede seguir el paso.

La falla que SAE vino a cerrar

WPA2-Personal tenía una debilidad estructural: todo descendía de la passphrase. Graba un handshake de 4 vías, llévatelo a casa, y cada intento de contraseña se puede probar offline, miles de millones por segundo, para siempre. Las passphrases fuertes sobreviven; las humanas muchas veces no.

SAE — Simultaneous Authentication of Equals, el intercambio Dragonfly — le quita al atacante lo que necesita: una prueba offline. La contraseña nunca produce una prueba transmisible. En cambio, siembra una posición en una curva elíptica desde la cual ambos lados construyen compromisos mezclados con azar fresco. Cada lado demuestra que llegó al mismo secreto compartido; el secreto mismo depende de un azar que muere con la sesión.

Qué cambia operativamente

Una contraseña incorrecta muere en un solo confirm que no coincide — sin tormentas de reintentos, y sin nada en la captura para fuerza bruta. Cada intento cuesta un intercambio vivo con el punto de acceso, que el rate-limiting convierte en callejón sin salida. Y como la llave maestra resultante no es función de la contraseña sola, las capturas de ayer siguen selladas incluso tras una filtración: secreto hacia adelante.

La lámina también cubre la realidad de la migración: la protección de tramas de gestión (802.11w) es obligatoria, que es lo que realmente rompe el IoT viejo — y en la banda de 6 GHz de Wi-Fi 6E no existe modo de transición en absoluto. Los escenarios de falla interactivos reproducen ambas historias: la contraseña incorrecta, y la contraseña correcta en el hardware equivocado.

Índice del atlas