netviz

802.11 · WiFi

WPA2-Personal unirse a una red Wi-Fi protegida

Cada vez que un teléfono se une a una red Wi-Fi protegida, una conversación criptográfica de cuatro mensajes decide si entra o no. Esta escena hace visible esa conversación — paso a paso, con la profundidad que elijas.

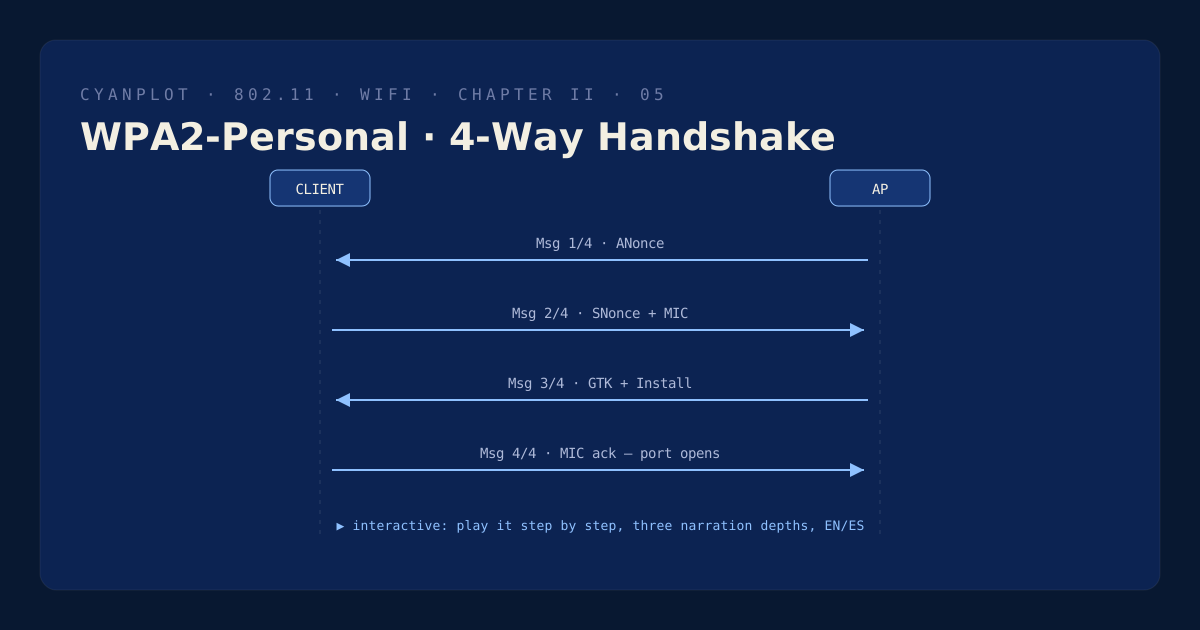
Póster del diagrama de secuencia del handshake de 4 vías WPA2

Solicitando la escena al servicio de contenido…

4 messages
handshake EAPOL-Key
256-bit
la PMK
PMK / PTK / GTKANonce / SNoncesello MICpuerto controlado 802.1X

Qué vas a aprender

  • Por qué asociarse no da conectividad por sí solo: el puerto controlado 802.1X sigue bloqueado hasta que se instalan las llaves.
  • Cómo ambos lados derivan la PMK a partir de la passphrase y el SSID (PBKDF2), y por qué la contraseña nunca cruza el aire.
  • Qué aporta cada uno de los cuatro mensajes EAPOL-Key: ANonce, SNonce + MIC, entrega de la GTK y el acuse final.
  • La diferencia entre la PTK (tu llave unicast) y la GTK (la llave compartida de broadcast).
  • Cómo se ve realmente una contraseña incorrecta en el aire — ciclos repetidos de Mensaje 1/Mensaje 2 con fallas de MIC — y cómo reconocerla en una captura.

El problema que resuelve el handshake

WPA2-Personal protege una red con una passphrase compartida, pero enviar esa passphrase por el aire — aunque fuera una sola vez, aunque fuera con hash — les daría a los atacantes todo lo que necesitan. El handshake de 4 vías resuelve un problema más difícil: ambos lados deben demostrarse mutuamente que conocen el mismo secreto, derivar llaves de cifrado frescas solo para esta sesión y activar el cifrado exactamente en el mismo momento, todo sobre un canal de radio no confiable.

Antes de que comience el handshake, el dispositivo y el punto de acceso ya se encontraron (probe), intercambiaron un saludo heredado (Open System Authentication, que no verifica nada) y se asociaron. En ese punto el cliente está conectado pero en cuarentena: el puerto controlado IEEE 802.1X descarta cada trama de datos. Sin prueba de contraseña, no hay tráfico.

Cuatro mensajes, una prueba compartida

Ambos lados expanden de forma independiente la passphrase y el nombre de la red en una Pairwise Master Key (PMK) de 256 bits. El punto de acceso envía entonces un número aleatorio de un solo uso (ANonce). El cliente genera el suyo (SNonce), combina ambos nonces, ambas direcciones MAC y la PMK en una llave de sesión — la Pairwise Transient Key (PTK) — y responde con su SNonce más un sello criptográfico (MIC) calculado con parte de esa llave.

El punto de acceso hace la misma derivación y verifica el sello. Un MIC coincidente demuestra que el cliente tiene la misma PMK — y por lo tanto la misma passphrase — sin que la contraseña salga jamás de ninguno de los dos equipos. El tercer mensaje entrega cifrada la llave de grupo (GTK) para el tráfico broadcast; el cuarto confirma. Ambos lados instalan las llaves, el puerto controlado se abre y, desde la siguiente trama, todo lo que viaja por el aire va cifrado con AES.

Por qué los ingenieros vuelven a este diagrama

El handshake de 4 vías es el punto donde los problemas de Wi-Fi se vuelven diagnosticables. Un cliente que se asocia pero nunca recibe tráfico, un teléfono que dice “conectado” sin internet, un bucle de contraseña incorrecta que el sistema operativo reporta de forma vaga — cada uno deja una huella distinta en el intercambio EAPOL. Leer esos cuatro mensajes en una captura de paquetes separa adivinar de saber.

La escena interactiva de arriba reproduce la secuencia completa — descubrimiento, asociación, los cuatro mensajes EAPOL-Key y la primera trama protegida — con tres profundidades de narración: una analogía simple para explicarle a un cliente, un relato a nivel de especificación para estudiar certificaciones y una vista operativa de qué se rompe y cómo detectarlo.

Índice del atlas